Bitget comienza a recuperar progresivamente su operativa después del hack de $387,5 millones. Los retiros de Bitcoin ya están disponibles, mientras ETH, USDT y el resto de los activos regresarán por fases. Al mismo tiempo, el atacante continúa moviendo los fondos robados y utiliza THORChain para intercambiar Ether por Bitcoin, abriendo un nuevo debate sobre hasta dónde puede llegar una infraestructura verdaderamente descentralizada para bloquear fondos ilícitos.
Bitget empieza a recuperar la normalidad
Cuatro días después de sufrir uno de los mayores ataques contra un exchange cripto de los últimos años, Bitget comienza a restablecer sus servicios.
La plataforma confirmó este lunes 28 de septiembre la reanudación de los retiros de Bitcoin.
El movimiento representa el primer gran paso hacia la recuperación completa de la operativa después del incidente de seguridad sufrido el:
24 de septiembre.
El ataque afectó a aproximadamente:
$387,5 millones en activos digitales.
Bitcoin ha sido el primer activo en regresar
Bitget comenzó habilitando los retiros de BTC mediante:
Bitcoin Network
y
BNB Smart Chain.
Según explicó la CEO de Bitget, Gracy Chen, Bitcoin fue el primer activo restaurado porque su proceso de verificación y seguridad fue el primero en completarse.
La compañía está revisando individualmente la infraestructura relacionada con cada blockchain antes de volver a habilitar los retiros.
Bitget no quiere reactivar todo simultáneamente
La estrategia es deliberadamente progresiva.
Después de un incidente de esta magnitud, restaurar inmediatamente todas las redes aumentaría el riesgo operacional si todavía quedara alguna vulnerabilidad sin identificar.
Por eso el exchange está aplicando una reapertura escalonada.
Primero Bitcoin.
Después Ether.
Posteriormente USDT.
Y finalmente el resto de los activos y servicios.
Ether será el siguiente
Según el calendario comunicado por Bitget, los retiros de Ether —ETH— deberían regresar el martes.
La reapertura abarcará varias redes:
Ethereum;
BNB Smart Chain;
Arbitrum;
Base;
y Optimism.
Esto resulta especialmente relevante porque el ecosistema EVM estuvo entre las infraestructuras afectadas por el incidente.
USDT regresará el miércoles
El siguiente gran activo será:
Tether —USDT—.
Bitget prevé restaurar sus retiros el miércoles mediante:
Ethereum;
BNB Smart Chain;
Solana;
y TRON.
La reapertura de USDT será particularmente importante por el papel que desempeña la stablecoin dentro del trading y los movimientos de capital entre exchanges.
El resto de servicios apunta al viernes
La compañía espera restaurar posteriormente otros activos.
El calendario comunicado también contempla el regreso de los servicios:
peer-to-peer —P2P—
durante el viernes.
Si Bitget consigue cumplir el calendario completo, buena parte de la operativa suspendida después del ataque debería estar nuevamente disponible aproximadamente una semana después del incidente.
No habrá prioridad para clientes institucionales
Gracy Chen introdujo además una aclaración importante.
El calendario será igual para todos los clientes.
No habrá reapertura anticipada para:
instituciones;
clientes VIP;
empleados;
ni otros grupos privilegiados.
Cada activo será habilitado cuando Bitget complete las verificaciones correspondientes.
El hack terminó afectando a $387,5 millones
La dimensión del ataque fue revisada después de las primeras investigaciones.
Inicialmente Bitget estimó que aproximadamente:
$351,6 millones
habían sido transferidos de manera no autorizada.
Posteriormente la compañía identificó operaciones adicionales relacionadas con Zcash y TRON.
La cifra completa ascendió entonces hasta:
$387,5 millones.
La diferencia no correspondía a un segundo ataque.
Eran transferencias pertenecientes al incidente original que no habían sido contabilizadas inicialmente.
Las cold wallets permanecieron seguras
Según Bitget, la brecha afectó a determinadas partes de su infraestructura de:
hot wallets
y
warm wallets.
Las cold wallets permanecieron protegidas.
La diferencia resulta importante.
Las hot wallets necesitan mantenerse conectadas y disponibles para procesar operaciones con rapidez.
Esa disponibilidad también aumenta su superficie de ataque.
Las cold wallets mantienen las claves en entornos considerablemente más aislados.
Pero el problema habría sido más complejo que robar una clave
Las investigaciones preliminares apuntaron a un compromiso de la infraestructura utilizada para procesar y autorizar transacciones.
Esto significa que el problema no debería reducirse simplemente a:
“el hacker robó una clave privada”.
La seguridad de un exchange depende de toda una arquitectura.
Servidores.
APIs.
Bases de datos.
Firmantes.
Sistemas de autorización.
Políticas de retiro.
Controles internos.
Y mecanismos utilizados para construir y validar transacciones.
Proteger las claves es fundamental.
Pero no es suficiente si un atacante consigue comprometer otras partes críticas del proceso.
La reapertura es también una prueba para la nueva infraestructura
Por eso el regreso de los retiros tiene importancia más allá de permitir que los usuarios vuelvan a mover fondos.
Bitget está poniendo nuevamente en producción los sistemas revisados después del ataque.
Cada red reactivada constituye una prueba operativa de las medidas aplicadas tras el incidente.
El objetivo inmediato será restaurar completamente el servicio sin que aparezcan nuevas anomalías.
Mientras Bitget se recupera, el atacante continúa moviéndose
La historia tiene otro frente completamente diferente.
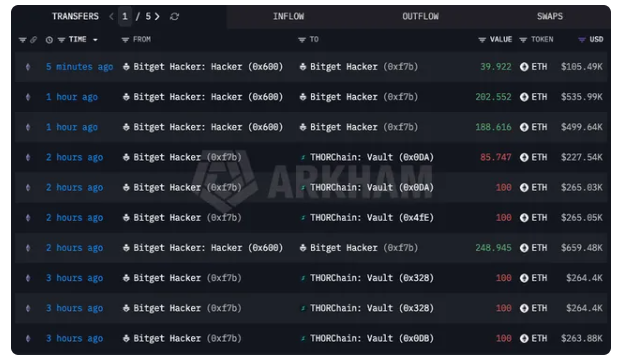
Los fondos robados continúan moviéndose onchain.
Según los datos proporcionados por Lookonchain y Arkham, el atacante comenzó a intercambiar:
ETH por BTC.
Y para hacerlo está utilizando:
THORChain.
¿Qué es THORChain?
THORChain es un protocolo descentralizado diseñado para permitir intercambios entre activos nativos de diferentes blockchains.
Su principal característica es precisamente evitar la necesidad de utilizar un exchange centralizado tradicional.
Por ejemplo, permite realizar intercambios entre activos como:
ETH;
BTC;
y otras criptomonedas compatibles.
Esto lo convierte en una infraestructura especialmente útil para intercambios cross-chain.
El hacker está utilizando THORChain para convertir Ether en Bitcoin
Los datos onchain mostraron ETH vinculado con las direcciones del atacante entrando en las bóvedas utilizadas por THORChain.
El objetivo aparente de esas operaciones es convertir parte del Ether robado en:
Bitcoin.
Esto complica los esfuerzos de recuperación.
No porque Bitcoin sea imposible de rastrear.
Las operaciones de BTC también son públicas.
El problema está en la capacidad de congelar los activos.
No todos los criptoactivos pueden congelarse de la misma manera
Esta diferencia es fundamental durante un hack.
Stablecoins centralizadas como USDT o USDC pueden disponer de mecanismos que permiten a sus emisores bloquear determinadas direcciones bajo circunstancias específicas.
Bitcoin no dispone de un emisor central capaz de congelar BTC.
Ether nativo tampoco funciona como una stablecoin administrada por una compañía.
Y XRP nativo, que también estuvo entre los activos robados, no puede ser congelado unilateralmente por Ripple.
Convertir activos puede reducir las posibilidades de congelación
Desde la perspectiva de un atacante, transformar activos que pueden estar sujetos a controles de un emisor en activos nativos descentralizados puede dificultar determinadas medidas de recuperación.
Eso no significa que los fondos desaparezcan del radar.
Bitcoin y Ethereum son blockchains transparentes.
Los investigadores pueden seguir las direcciones.
El problema aparece cuando se intenta pasar de:
“sabemos dónde está el dinero”
a
“podemos impedir que se mueva”.
Son dos cosas completamente diferentes.
Bitget pide ayuda a THORChain
Gracy Chen pidió públicamente a THORChain que rechazara prestar servicios a las direcciones vinculadas al ataque.
La solicitud abre un problema especialmente interesante.
THORChain no funciona como Binance, Coinbase o Bitget.
No existe una compañía central que controle cada transacción de usuario del mismo modo que un exchange custodial.
THORChain dice que no puede congelar una dirección específica
El protocolo respondió explicando una limitación fundamental de su arquitectura.
THORChain dispone de mecanismos de emergencia.
Puede detener determinadas funciones.
Puede pausar operaciones.
Puede afectar cadenas conectadas.
Pero esas medidas tienen un alcance general.
No existe, según la explicación proporcionada, una lista negra integrada que permita simplemente introducir:
“esta dirección no puede utilizar THORChain”.
Detener toda la red sería una medida completamente diferente
Esta diferencia resulta crucial.
Un exchange centralizado puede bloquear una cuenta concreta.
Una stablecoin centralizada puede, dependiendo de su diseño, congelar una dirección específica.
THORChain tendría que recurrir a medidas mucho más amplias.
Detener el trading afectaría también a usuarios legítimos que no tienen ninguna relación con el ataque.
Por eso existe un conflicto entre:
seguridad y recuperación de activos
frente a
neutralidad y descentralización del protocolo.
El caso pone a prueba uno de los principios fundamentales de DeFi
Esta discusión va mucho más allá de Bitget.
Una infraestructura descentralizada pretende funcionar mediante reglas de protocolo en lugar de decisiones discrecionales de una compañía.
Eso ofrece ventajas.
Resistencia a la censura.
Acceso abierto.
Menor dependencia de intermediarios.
Pero esas mismas características pueden convertirse en un problema cuando fondos robados utilizan el protocolo.
¿Debe una blockchain decidir quién puede utilizarla?
Esta es una de las preguntas fundamentales que casos como Bitget vuelven a colocar sobre la mesa.
Si una infraestructura puede bloquear fácilmente cualquier dirección, aumenta su capacidad para responder ante robos.
Pero también aumenta el poder de quienes controlan esa lista.
¿Quién decide qué dirección debe bloquearse?
¿Qué evidencia se necesita?
¿Qué ocurre si existe un error?
¿Puede un gobierno solicitar la inclusión de direcciones?
¿Puede revertirse una decisión?
El problema deja de ser puramente tecnológico.
También se convierte en una cuestión de gobernanza.
La descentralización tiene consecuencias reales
Durante periodos normales, la resistencia a la censura puede parecer una característica abstracta.
Durante un ataque de casi $400 millones se vuelve extremadamente concreta.
Bitget quiere impedir que el atacante convierta los activos.
THORChain sostiene que su arquitectura no permite congelar selectivamente una dirección sin introducir mecanismos que actualmente no forman parte del protocolo.
Ambas posiciones reflejan objetivos diferentes.
Seguir el dinero continúa siendo posible
La imposibilidad de congelar selectivamente una dirección no significa que el atacante sea invisible.
Firmas de análisis blockchain pueden seguir:
direcciones;
movimientos;
swaps;
bridges;
depósitos;
retiros;
y conexiones entre diferentes redes.
El problema para el atacante aparece cuando intenta convertir finalmente esos activos en dinero utilizable fuera de la blockchain.
Los exchanges centralizados pueden convertirse en puntos de control
Si los BTC terminan llegando a un exchange centralizado que haya identificado las direcciones vinculadas al ataque, la plataforma puede intervenir según sus políticas y obligaciones legales.
Por eso los atacantes suelen intentar romper el rastro utilizando múltiples herramientas.
Nuevas wallets.
Cross-chain swaps.
Bridges.
Protocolos descentralizados.
Privacy coins.
Y otros mecanismos destinados a aumentar la complejidad del seguimiento.
Cross-chain no significa invisible
Este concepto es especialmente importante.
Mover fondos de Ethereum a Bitcoin mediante THORChain aumenta la complejidad del análisis.
Pero no convierte automáticamente el dinero en anónimo.
Los investigadores pueden correlacionar:
cantidades;
horarios;
transacciones;
entradas;
salidas;
y patrones de movimiento.
La dificultad aumenta.
La trazabilidad no desaparece necesariamente.
El verdadero desafío para Bitget comienza ahora
Reactivar los retiros es una señal importante.
Pero no cierra el incidente.
Bitget todavía tendrá que responder varias preguntas.
¿Cuánto dinero puede recuperarse?
¿Cuánto permanece bajo control del atacante?
¿Cuánto terminará cubriendo el fondo de protección?
¿Qué cambios exactos se han realizado en la infraestructura?
¿Cuándo estarán disponibles todos los activos?
¿Y cuál será la conclusión definitiva de la investigación forense?
El fondo de protección será especialmente importante
Antes del incidente, Bitget comunicó que su User Protection Fund superaba aproximadamente:
$464 millones.
La cifra afectada por el ataque asciende a:
$387,5 millones.
Esto no significa que el exchange tenga que utilizar automáticamente $387,5 millones del fondo.
Parte del capital puede recuperarse.
Algunos activos pueden congelarse.
Y la exposición económica definitiva puede diferir de la valoración inicial de los activos transferidos.
Pero el fondo se encuentra ahora ante exactamente el tipo de acontecimiento para el que fue creado.
También falta una atribución definitiva
La CEO de Bitget ha señalado indicios preliminares que apuntan hacia actores relacionados con Corea del Norte.
Empresas de análisis blockchain también han encontrado patrones compatibles con operaciones anteriormente atribuidas a grupos norcoreanos.
Sin embargo, esto debe continuar presentándose como una investigación en curso.
Una coincidencia de infraestructura, VPN, comportamiento o patrones onchain puede constituir evidencia relevante.
No equivale automáticamente a una atribución gubernamental definitiva.
CoinWatcher: Bitget empieza a recuperarse mientras comienza la carrera por el dinero
El incidente está entrando ahora en una segunda fase.
Durante la primera, la prioridad era:
detener el ataque.
Ahora existen dos carreras simultáneas.
Bitget intenta restaurar completamente su infraestructura.
El atacante intenta mover y transformar los activos antes de que puedan ser bloqueados o recuperados.
Bitcoin ya vuelve a estar disponible para retiros.
ETH debería regresar el martes.
USDT el miércoles.
Y Bitget pretende restaurar el resto de activos y servicios durante los siguientes días.
Mientras tanto, el atacante está utilizando THORChain para transformar parte del ETH robado en BTC.
Esto convierte el hack en algo más que una historia sobre ciberseguridad.
También está exponiendo las diferencias fundamentales entre:
exchanges centralizados;
stablecoins con mecanismos de congelación;
activos descentralizados;
y protocolos cross-chain sin listas negras integradas.
Bitget puede recuperar su operativa mucho antes de recuperar el dinero.
Y ahí estará probablemente la siguiente gran batalla.
No solamente identificar dónde están los $387,5 millones.
Sino determinar cuánto de ese capital todavía puede recuperarse antes de que el atacante consiga fragmentarlo entre diferentes activos, wallets y blockchains.