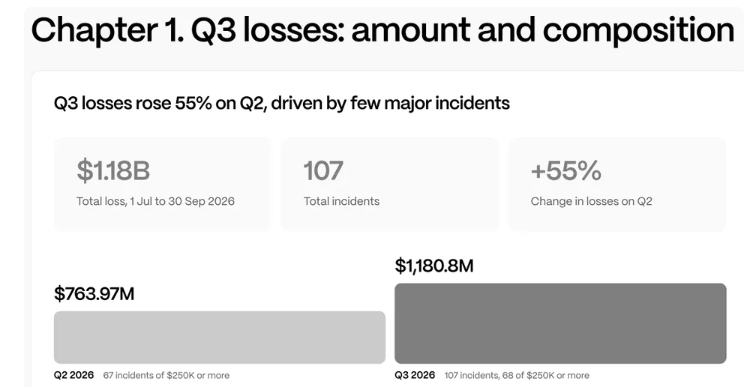
Los ataques informáticos contra plataformas de criptomonedas provocaron pérdidas brutas de aproximadamente 1.180 millones de dólares durante el tercer trimestre de 2026, según un informe de la empresa de ciberseguridad blockchain Hacken publicado este 15 de octubre. Los investigadores registraron 107 incidentes entre julio y septiembre, destacando los ataques contra Bitget, Liquid Network, Tectonic y Coldcard. Aunque una parte importante de los fondos fue recuperada o compensada, el informe revela que el 77% de las pérdidas estuvo relacionado con vulnerabilidades de infraestructura, proveedores externos y componentes que quedaron fuera de las auditorías de seguridad.
Los hackeos cripto provocan pérdidas de $1.180 millones en tres meses
La industria de las criptomonedas volvió a experimentar un trimestre especialmente complicado en materia de ciberseguridad.
Según el informe de Hacken, los ataques registrados entre julio y septiembre de 2026 provocaron pérdidas brutas estimadas en 1.180 millones de dólares.
En total, la empresa identificó 107 incidentes de seguridad.
Los resultados muestran que los ataques contra plataformas, protocolos e infraestructuras blockchain continúan representando un riesgo importante para el sector.
Sin embargo, las pérdidas no se distribuyeron de manera uniforme.
Un número reducido de incidentes concentró la mayor parte del dinero comprometido.
El informe también distingue entre los activos inicialmente afectados, los fondos recuperados y las pérdidas cubiertas posteriormente por las empresas.
Esta diferencia resulta fundamental para evaluar el impacto económico real sobre los usuarios.
El tercer trimestre fue el peor desde principios de 2025
Hacken señala que el tercer trimestre de 2026 fue el periodo más perjudicial para la seguridad del sector desde el primer trimestre de 2025.
Durante aquel periodo, los ataques provocaron pérdidas agregadas cercanas a 1.600 millones de dólares.
El incidente más importante fue el hackeo de Bybit, que representó aproximadamente 1.400 millones de dólares y fue atribuido a actores vinculados con Corea del Norte.
Aunque el volumen de pérdidas registrado entre julio y septiembre de 2026 fue inferior al de aquel trimestre, volvió a superar los 1.000 millones de dólares.
La comparación muestra que los grandes incidentes continúan teniendo capacidad para alterar significativamente las estadísticas de seguridad del mercado.
También demuestra que un número relativamente reducido de ataques puede explicar la mayor parte de las pérdidas trimestrales.
Bitget, Liquid, Tectonic y Coldcard concentran las mayores pérdidas
El informe identifica cuatro incidentes especialmente relevantes.
| Plataforma o proyecto | Pérdidas estimadas |
|---|---|
| Bitget | 387 millones de dólares |
| Liquid Network | 320 millones de dólares |
| Tectonic | 120 millones de dólares |
| Coldcard | 115 millones de dólares |
| Total de los cuatro incidentes | 942 millones de dólares |
Estas cifras representan aproximadamente el 79,8% de las pérdidas brutas del trimestre.
El resultado coincide con la conclusión de Hacken de que alrededor del 80% del dinero comprometido estuvo concentrado en cuatro ataques.
Los 98 incidentes con pérdidas inferiores a 10 millones de dólares muestran, por otro lado, que también existió una elevada frecuencia de ataques de menor tamaño.
La pérdida mediana entre los 107 incidentes fue de aproximadamente 670.000 dólares.
Esto significa que la mitad de los incidentes registró pérdidas inferiores o iguales a esa referencia y la otra mitad pérdidas superiores o iguales, según el cálculo presentado.
Bitget sufrió el mayor incidente del trimestre
El ataque relacionado con Bitget fue el más importante por valor económico comprometido.
Hacken sitúa las pérdidas estimadas en aproximadamente 387 millones de dólares.
El incidente generó preocupación sobre la seguridad de los fondos y los mecanismos de protección disponibles para los clientes.
Según el informe, Bitget utilizó su fondo de protección de usuarios para cubrir el importe atribuido al ataque.
Esto permitió compensar las pérdidas de los clientes afectados, de acuerdo con las cifras recogidas por Hacken.
Sin embargo, existe una diferencia importante entre reembolsar a los usuarios y recuperar los activos robados.
Cuando una empresa cubre las pérdidas con recursos propios, los fondos sustraídos pueden continuar bajo el control de los atacantes.
Por tanto, la compensación reduce el perjuicio económico para los clientes, pero no implica necesariamente que el dinero haya regresado a la plataforma.
Liquid Network recuperó aproximadamente $272 millones
Otro de los incidentes más relevantes afectó a Liquid Network, una infraestructura vinculada al ecosistema de Bitcoin.
El exploit provocó pérdidas estimadas en 320 millones de dólares.
Posteriormente, actores que se identificaron como investigadores de seguridad o white hats devolvieron aproximadamente 272 millones de dólares.
La cantidad representa alrededor del 85% de los activos inicialmente comprometidos.
Esta devolución redujo considerablemente el impacto económico del incidente.
Sin embargo, el hecho de que una parte importante de los fondos fuera devuelta no elimina las consecuencias operativas y de confianza asociadas con un ataque de esta magnitud.
La seguridad de las infraestructuras blockchain depende tanto de la protección preventiva como de la capacidad de responder ante incidentes.
Tectonic provocó una reversión extraordinaria en Cronos
El protocolo Tectonic también sufrió un exploit importante durante el trimestre.
Las pérdidas estimadas alcanzaron aproximadamente 120 millones de dólares.
Como respuesta, los validadores de la red Cronos ejecutaron una reversión de aproximadamente 114 minutos del historial de la blockchain.
Según Hacken, esta medida permitió revertir alrededor de 111,2 millones de dólares de los aproximadamente 120,4 millones afectados en préstamos.
La decisión representa una intervención extraordinaria sobre el estado de la red.
Aunque permitió recuperar gran parte del valor comprometido, también plantea cuestiones sobre la gobernanza y la finalidad de las transacciones blockchain.
La capacidad de revertir operaciones puede reducir pérdidas en situaciones excepcionales.
Sin embargo, también obliga a considerar las implicaciones para la confianza, la coordinación entre validadores y las expectativas de inmutabilidad de los usuarios.
Coldcard también aparece entre los mayores incidentes
El informe incluye una vulnerabilidad relacionada con el firmware de Coldcard, una billetera de hardware utilizada para almacenar Bitcoin.
Las pérdidas asociadas con el incidente se estiman en aproximadamente 115 millones de dólares.
Este caso demuestra que los riesgos de seguridad no se limitan a exchanges centralizados o protocolos de finanzas descentralizadas.
También pueden afectar a herramientas utilizadas para administrar claves privadas y autorizar transacciones.
El firmware constituye una parte fundamental del funcionamiento de los dispositivos electrónicos.
Una vulnerabilidad en este componente puede comprometer determinadas propiedades de seguridad.
Sin embargo, el informe compartido no permite concluir que todos los dispositivos Coldcard o todas las billeteras de hardware sean vulnerables.
El alcance de un fallo depende de las versiones afectadas, las condiciones de explotación y las medidas de mitigación disponibles.
El 77% de las pérdidas procede de fallos externos a las auditorías habituales
Uno de los hallazgos más importantes del informe es el origen de las pérdidas.
Según Hacken, aproximadamente el 77% del valor comprometido, equivalente a unos 906 millones de dólares, estuvo relacionado con problemas que escaparon a determinadas revisiones de seguridad.
Entre ellos destacan:
- Proveedores externos comprometidos.
- Herramientas utilizadas por desarrolladores.
- Actualizaciones de seguridad conocidas que no habían sido implementadas.
- Componentes de infraestructura excluidos de las auditorías.
El dato revela una limitación importante de los controles tradicionales.
Una plataforma puede auditar su código principal y seguir expuesta a riesgos procedentes de sistemas externos.
Esto es especialmente relevante cuando los servicios dependen de múltiples proveedores y componentes con permisos elevados.
Los contratos inteligentes fueron el vector de ataque más frecuente
Aunque los problemas de infraestructura concentraron la mayor parte del valor robado, los incidentes relacionados con contratos inteligentes fueron los más numerosos.
Hacken registró 71 incidentes de esta categoría.
Las pérdidas asociadas alcanzaron aproximadamente 228 millones de dólares.
| Indicador | Contratos inteligentes |
|---|---|
| Incidentes registrados | 71 |
| Pérdidas estimadas | 228 millones de dólares |
| Proporción de los 107 incidentes | 66,4% |
| Proporción de pérdidas brutas | 19,3% |
Esto significa que aproximadamente dos de cada tres incidentes registrados estuvieron relacionados con contratos inteligentes.
Sin embargo, su peso económico fue inferior al de los grandes ataques contra infraestructuras.
La diferencia muestra que la frecuencia de los ataques y su impacto financiero no siempre evolucionan de la misma manera.
Un ataque poco frecuente contra un componente crítico puede provocar pérdidas superiores a las de numerosos exploits de menor tamaño.
¿Por qué las auditorías de seguridad no son suficientes?
Las auditorías permiten examinar el funcionamiento del código y detectar determinadas vulnerabilidades.
Sin embargo, su alcance suele estar limitado a componentes y versiones específicos.
Una auditoría de contratos inteligentes no garantiza automáticamente que todos los sistemas conectados sean seguros.
Por ejemplo, una plataforma puede depender de oráculos, puentes entre blockchains o proveedores de custodia.
También puede utilizar herramientas de desarrollo y mecanismos de firma administrados por terceros.
Si alguno de esos elementos queda comprometido, puede existir una vía de ataque aunque el contrato principal haya sido revisado.
Por ello, Hacken recomienda ampliar el análisis de seguridad al conjunto de la infraestructura.
La protección debe considerar tanto el código como las dependencias y los permisos utilizados por cada componente.
El sector recuperó o revirtió aproximadamente $387 millones
No todos los activos afectados durante el trimestre quedaron definitivamente perdidos.
Según Hacken, aproximadamente 387 millones de dólares fueron devueltos o revertidos.
Esto representa alrededor del 33% de las pérdidas brutas.
Entre las principales operaciones de recuperación destacan la devolución de fondos vinculados con Liquid Network y la reversión realizada en Cronos tras el exploit de Tectonic.
Además, los emisores de stablecoins Circle y Tether congelaron aproximadamente 340.000 dólares relacionados con el ataque a Bitget.
Estas medidas muestran diferentes mecanismos de respuesta.
Algunos incidentes pueden resolverse parcialmente mediante devoluciones voluntarias.
Otros requieren intervenciones sobre la infraestructura o la inmovilización de determinados activos.
Sin embargo, las cantidades congeladas no deben confundirse automáticamente con fondos devueltos a sus propietarios.
Las empresas cubrieron otros $410 millones con recursos propios
Además de las recuperaciones y reversiones, los operadores utilizaron fondos propios para compensar pérdidas.
Hacken estima que estas coberturas alcanzaron aproximadamente 410 millones de dólares.
La mayor parte corresponde a Bitget.
Según el informe, su fondo de protección cubrió alrededor de 387 millones de dólares.
Otras compañías, entre ellas Triple-A, Coinsbuy y TAC, reembolsaron conjuntamente aproximadamente 22 millones de dólares.
Estos pagos redujeron el impacto económico sobre los usuarios afectados.
Sin embargo, la cobertura empresarial no equivale a una recuperación de los activos sustraídos.
El dinero robado puede continuar circulando fuera de las plataformas mientras las compañías asumen el coste de compensar a sus clientes.
Alrededor de $384 millones permanecieron sin recuperar ni compensar
A pesar de las devoluciones y compensaciones, una parte importante de las pérdidas quedó sin resolver.
Según el informe, aproximadamente 384 millones de dólares, equivalentes al 32% de las pérdidas brutas, no fueron devueltos ni cubiertos.
La distribución presentada por Hacken puede resumirse de la siguiente manera:
| Situación de los fondos | Importe aproximado |
|---|---|
| Devueltos o revertidos | 387 millones de dólares |
| Cubiertos por operadores | 410 millones de dólares |
| Sin recuperar ni compensar | 384 millones de dólares |
| Pérdidas brutas del trimestre | 1.180 millones de dólares |
Las cantidades son aproximadas y presentan pequeñas diferencias de redondeo respecto al total.
El desglose muestra que las recuperaciones y compensaciones redujeron significativamente el perjuicio económico.
Sin embargo, aproximadamente un tercio del valor inicialmente comprometido continuó sin cobertura.
Esto demuestra que la respuesta posterior a los ataques sigue siendo insuficiente para eliminar completamente sus consecuencias.
Hacken recomienda reforzar la seguridad de los proveedores externos
La empresa de ciberseguridad considera necesario ampliar el alcance de las auditorías.
Entre los componentes que recomienda revisar se encuentran los oráculos, que suministran información externa a los contratos inteligentes.
También destaca los puentes entre blockchains, utilizados para transferir o representar activos entre diferentes redes.
Otros elementos relevantes son los sistemas de custodia y las autoridades de firma.
Estos últimos pueden disponer de permisos especialmente sensibles dentro de una infraestructura.
Un compromiso de claves o autorizaciones privilegiadas puede permitir operaciones que el sistema interpreta como legítimas.
Por ello, los controles deben extenderse a los componentes que tienen capacidad para modificar parámetros, autorizar movimientos o administrar fondos.
¿Qué pueden hacer los usuarios para reducir los riesgos?
Los resultados del informe muestran que incluso plataformas conocidas pueden sufrir incidentes graves.
Aunque los usuarios no controlan la infraestructura de los exchanges o protocolos, existen medidas que pueden reducir determinados riesgos personales.
Entre ellas se encuentran utilizar mecanismos sólidos de autenticación, verificar las aplicaciones utilizadas y mantener actualizados los dispositivos.
También es importante desconfiar de mensajes que soliciten claves privadas o frases de recuperación.
En el caso de las plataformas centralizadas, conviene evaluar las políticas de custodia y los mecanismos de protección de fondos.
Sin embargo, ninguna de estas medidas garantiza protección frente a un ataque que comprometa directamente la infraestructura de un proveedor.
La gestión del riesgo requiere combinar precauciones individuales con controles de seguridad implementados por las empresas.
Los hackeos siguen siendo un desafío para la adopción institucional
La expansión de las criptomonedas hacia servicios financieros tradicionales aumenta la importancia de la seguridad operativa.
Bancos, empresas y proveedores de pagos necesitan infraestructuras capaces de proteger activos y procesar operaciones de forma confiable.
Los ataques de gran magnitud pueden afectar la confianza en determinados servicios.
También pueden incrementar los costes asociados con auditorías, seguros y cumplimiento normativo.
Sin embargo, los datos del trimestre no permiten concluir que toda la tecnología blockchain sea insegura.
Los incidentes analizados afectan a sistemas y componentes diferentes.
La prioridad consiste en identificar qué falló en cada caso y qué controles podrían evitar incidentes similares.
Análisis CoinWatcher: el mayor riesgo cripto ya no está únicamente en los contratos inteligentes
El informe de Hacken correspondiente al tercer trimestre de 2026 revela un problema importante para la industria de las criptomonedas.
Las pérdidas brutas alcanzaron 1.180 millones de dólares, distribuidas entre 107 incidentes.
Sin embargo, el dato más relevante no es únicamente el volumen de activos comprometidos.
Aproximadamente el 77% de las pérdidas estuvo relacionado con proveedores, herramientas o componentes de infraestructura que quedaron fuera de determinadas revisiones de seguridad.
Esto demuestra que auditar el código principal de una plataforma no resulta suficiente para proteger todo su ecosistema operativo.
Los incidentes de Bitget, Liquid Network, Tectonic y Coldcard concentraron cerca del 80% del valor afectado.
Al mismo tiempo, los contratos inteligentes continuaron siendo el vector de ataque más frecuente.
La recuperación de 387 millones de dólares y la cobertura de otros 410 millones redujeron el perjuicio económico, pero no eliminaron las consecuencias de los ataques.
La conclusión de CoinWatcher es que la seguridad blockchain debe evolucionar desde auditorías aisladas hacia una supervisión integral de proveedores, claves privilegiadas, sistemas de custodia y dependencias tecnológicas.
La protección de los usuarios no puede depender exclusivamente de la capacidad de las empresas para reembolsar fondos después de un incidente.
El objetivo debe ser reducir las posibilidades de que los ataques se produzcan.
El informe también deja una señal importante para el mercado: aproximadamente 384 millones de dólares permanecieron sin recuperar ni compensar, lo que demuestra que los fallos de seguridad continúan generando pérdidas económicas significativas.