ESMA prepara un cambio de etapa en la regulación europea de los criptoactivos. Después de años dedicados a desarrollar las normas técnicas de MiCA, el supervisor europeo concentrará buena parte de sus esfuerzos de 2027 en comprobar cómo se aplican esas reglas en la práctica, con especial atención a los proveedores de servicios cripto, la resiliencia operativa, la externalización, la solicitud inversa y la vigilancia de posibles abusos de mercado.
MiCA pasa de construir las reglas a supervisar cómo se cumplen
La regulación europea de los criptoactivos está entrando en una nueva etapa. Después de varios años dedicados a diseñar, desarrollar e implementar las normas derivadas del Reglamento sobre los Mercados de Criptoactivos —MiCA—, la Autoridad Europea de Valores y Mercados quiere que 2027 marque una transición hacia una supervisión más coordinada de las empresas que ya operan bajo este marco.
La presidenta de ESMA, Verena Ross, explicó este lunes ante la Comisión de Asuntos Económicos y Monetarios del Parlamento Europeo que el foco está pasando de la elaboración de normas hacia la supervisión y la convergencia supervisora.
El cambio no significa que MiCA vaya a dejar de evolucionar ni que desaparezca el trabajo regulatorio. Significa que una parte creciente de los esfuerzos de ESMA estará dirigida a comprobar cómo aplican las autoridades nacionales unas reglas que ya están vigentes y cómo se comportan las compañías autorizadas bajo ellas.
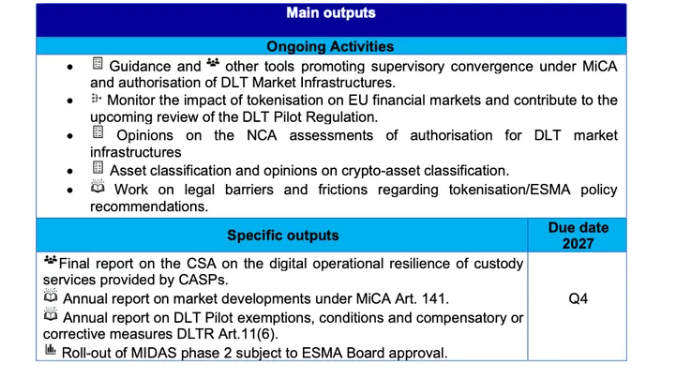
ESMA confirmó además en su programa de trabajo para 2027 que continuará reforzando la cooperación con las autoridades nacionales competentes en la supervisión de los proveedores de servicios de criptoactivos —CASP—.
El siguiente desafío es conseguir que MiCA funcione igual en toda Europa
MiCA creó un marco común para el mercado europeo, pero buena parte de la supervisión cotidiana continúa dependiendo de las autoridades nacionales de cada Estado miembro.
Esto plantea uno de los principales desafíos de la siguiente etapa: conseguir que una empresa regulada en un país europeo esté sometida a una interpretación y una intensidad supervisora suficientemente coherentes con las que encontraría en otro.
Una regulación común pierde parte de su efectividad si las mismas obligaciones se interpretan de forma sustancialmente diferente dependiendo del supervisor nacional.
Por eso ESMA habla de convergencia supervisora. El objetivo no consiste simplemente en comprobar si cada país supervisa a sus empresas, sino en reducir diferencias significativas en la aplicación de MiCA dentro del mercado único.
Los CASP estarán en el centro de la supervisión
Los proveedores de servicios de criptoactivos serán una de las principales áreas de atención. Esta categoría puede abarcar diferentes negocios relacionados con custodia, negociación, ejecución de órdenes y otros servicios sobre activos digitales contemplados por MiCA.
A medida que termina la etapa inicial de implantación, ESMA quiere observar con mayor profundidad cómo estas compañías gestionan sus riesgos y cumplen las condiciones bajo las que han sido autorizadas.
El programa para 2027 pone especial atención sobre cuestiones como la resiliencia operativa, los riesgos asociados a la externalización, la liquidez y diferentes aspectos relacionados con la prestación transfronteriza de servicios.
La intención es pasar de comprobar principalmente quién obtiene autorización a analizar de forma más continua cómo funcionan las compañías después de recibirla.
La resiliencia operativa adquiere mayor importancia
Una plataforma puede cumplir los requisitos legales para prestar servicios cripto y, aun así, sufrir interrupciones tecnológicas, fallos de infraestructura o incidentes de ciberseguridad.
Por eso la capacidad de una empresa para continuar funcionando durante situaciones adversas se ha convertido en una prioridad cada vez mayor para los supervisores europeos.
Este trabajo no se desarrolla únicamente mediante MiCA. ESMA también continuará en 2027 con la aplicación y supervisión vinculada a DORA, el Reglamento de Resiliencia Operativa Digital, incluyendo el trabajo conjunto de las autoridades europeas sobre proveedores tecnológicos críticos.
Para los exchanges y otras compañías de activos digitales, la consecuencia es importante: disponer de una licencia no será suficiente si su infraestructura tecnológica, sus controles de continuidad o sus proveedores externos introducen riesgos incompatibles con las obligaciones regulatorias.
Externalizar un servicio no permite externalizar la responsabilidad
La externalización será precisamente otra de las áreas de atención.
Las empresas cripto dependen frecuentemente de proveedores externos para funciones como infraestructura cloud, custodia, tecnología, análisis blockchain, seguridad o determinados procesos operativos.
MiCA permite utilizar terceros, pero establece un principio importante: el CASP continúa siendo responsable de sus obligaciones regulatorias aunque externalice una función.
El artículo 73 de MiCA exige, entre otras condiciones, que la externalización no impida la supervisión de las autoridades, que la empresa conserve los recursos necesarios para controlar adecuadamente el servicio externalizado y que disponga de políticas, planes de contingencia y estrategias de salida.
Esto significa que una compañía no puede justificar un incumplimiento simplemente alegando que el problema ocurrió dentro de un proveedor externo.
ESMA quiere evitar empresas europeas que dependan excesivamente de operaciones fuera de la UE
Relacionado con este punto aparece otra cuestión: cuánto de la actividad real de una empresa autorizada debe permanecer dentro de la Unión Europea.
Para los supervisores, existe el riesgo de que una compañía obtenga autorización europea mientras una parte excesiva de sus operaciones, personal, infraestructura o funciones críticas se encuentran fuera del bloque.
La preocupación consiste en evitar estructuras en las que la entidad europea exista principalmente para disponer de acceso regulado al mercado mientras la actividad esencial permanece en otra jurisdicción.
Por eso la supervisión de las estructuras operativas y de externalización será especialmente importante durante esta nueva fase.
La solicitud inversa seguirá bajo vigilancia
Otro de los conceptos que continuará recibiendo atención es la denominada reverse solicitation, o solicitud inversa.
MiCA contempla determinadas circunstancias en las que un cliente europeo puede solicitar por iniciativa exclusivamente propia un servicio a una compañía situada fuera de la Unión Europea.
La excepción existe, pero ESMA ha establecido directrices específicas sobre su utilización.
El problema aparece cuando una empresa extranjera intenta utilizar la solicitud inversa como una vía general para captar clientes europeos sin obtener la autorización correspondiente.
Si existe marketing, promoción o captación dirigida al mercado europeo, la situación puede dejar de encajar dentro de esa excepción.
La cuestión afecta directamente a exchanges internacionales
Para grandes plataformas globales, esta distinción es especialmente relevante.
Una empresa puede tener clientes en decenas de países y operar mediante múltiples entidades jurídicas. Determinar qué entidad presta realmente el servicio, desde dónde se comercializa y bajo qué autorización puede convertirse en una cuestión compleja.
La mayor atención de ESMA a la solicitud inversa muestra que el supervisor quiere evitar que las excepciones previstas en MiCA terminen convirtiéndose en una alternativa práctica al sistema de licencias.
La nueva fase de MiCA, por tanto, no se centrará únicamente en las empresas autorizadas. También observará cómo compañías externas intentan acceder al mercado europeo.
ESMA quiere armonizar la información que recibe de las empresas cripto
La convergencia supervisora también depende de los datos.
Si cada autoridad nacional recibe información diferente o utiliza indicadores distintos, comparar riesgos entre empresas y países se vuelve mucho más complicado.
Por eso ESMA pretende avanzar hacia una mayor armonización de la información periódica proporcionada por los CASP a sus supervisores nacionales.
El objetivo es desarrollar métricas e indicadores que permitan detectar tendencias comunes y comparar riesgos dentro del mercado europeo.
Una estructura de datos más homogénea puede facilitar que una señal detectada en un país sea identificada también en otros mercados.
La supervisión cripto será cada vez más dependiente de datos
Este cambio encaja con una transformación más amplia dentro de ESMA.
Su programa de trabajo para 2027 contempla seguir desarrollando su plataforma de datos y utilizar herramientas basadas en inteligencia artificial para apoyar determinadas tareas supervisoras.
ESMA considera que una mayor utilización de datos y tecnología puede mejorar la capacidad para identificar riesgos dentro de mercados cada vez más grandes y complejos.
En el mercado cripto esta aproximación resulta especialmente relevante porque buena parte de la actividad se produce de forma continua y genera grandes cantidades de información tanto dentro como fuera de las blockchains.
MIDAS será una pieza importante para vigilar el mercado cripto
Dentro de esta estrategia aparece MIDAS, la solución integrada de monitorización desarrollada por ESMA para reforzar la vigilancia del mercado de criptoactivos bajo MiCA.
El sistema pretende proporcionar una infraestructura centralizada que ayude a analizar información procedente del mercado y detectar comportamientos potencialmente relacionados con abuso de mercado.
El programa de ESMA contempla seguir desarrollando esta herramienta durante 2027, incorporando capacidades analíticas adicionales y ampliando los tipos de datos disponibles.
La documentación de planificación de ESMA identifica precisamente el despliegue de una segunda fase de la herramienta integrada de monitorización MiCA como uno de los proyectos destinados a apoyar un enfoque supervisor común sobre los mercados cripto europeos.
MiCA también intenta abordar el abuso de mercado
Este punto resulta importante porque la regulación cripto europea no se limita a licencias o stablecoins.
MiCA también establece obligaciones relacionadas con la detección y prevención del abuso de mercado.
Manipulación.
Uso indebido de información privilegiada.
Conductas potencialmente engañosas.
Y otras prácticas que pueden afectar a la integridad del mercado.
ESMA ya desarrolló estándares técnicos relacionados con estos mecanismos durante la fase de elaboración normativa. La siguiente etapa consiste en disponer de mejores herramientas para aplicar esa supervisión en la práctica.
El objetivo es detectar patrones a escala europea
Una plataforma nacional puede detectar actividad sospechosa dentro de su mercado, pero los criptoactivos funcionan globalmente y se negocian simultáneamente en múltiples plataformas.
Una misma operación puede involucrar wallets, exchanges y entidades situadas en diferentes jurisdicciones.
Por eso una infraestructura de vigilancia más centralizada puede proporcionar una visión que los supervisores nacionales, trabajando exclusivamente con sus propios datos, tendrían más dificultades para construir.
Esta es una de las razones por las que la convergencia y el intercambio de información están adquiriendo tanta importancia dentro de la nueva etapa de MiCA.
La clasificación de los criptoactivos seguirá siendo una cuestión delicada
ESMA también continuará prestando atención a cómo se clasifican determinados activos.
No todos los tokens entran necesariamente dentro del mismo régimen jurídico.
Algunos pueden quedar bajo MiCA, mientras otros pueden ser considerados instrumentos financieros y estar sometidos a legislación europea diferente.
La frontera es especialmente importante a medida que avanza la tokenización de activos tradicionales.
Una acción tokenizada continúa representando derechos asociados a una acción.
Un bono tokenizado puede seguir siendo jurídicamente un instrumento financiero.
Utilizar blockchain no convierte automáticamente un activo financiero tradicional en un criptoactivo regulado por MiCA.
MiCA será revisado en 2027
La regulación tampoco puede considerarse completamente cerrada.
La Comisión Europea tiene prevista una revisión de MiCA durante 2027, y ESMA pretende aportar a ese proceso la experiencia obtenida durante los primeros años de aplicación y supervisión.
Esto permitirá evaluar qué partes del marco están funcionando correctamente y dónde pueden existir lagunas, problemas de interpretación o necesidades de modificación.
La experiencia práctica será especialmente importante porque algunos problemas regulatorios solamente aparecen cuando las empresas comienzan a utilizar las normas a escala real.
Supervisar primero puede cambiar cómo se regula después
Esta secuencia resulta relevante.
Durante la primera etapa, los reguladores tuvieron que anticipar muchos riesgos antes de observar cómo funcionaría un mercado completamente regulado bajo MiCA.
Ahora empezarán a disponer de datos procedentes de empresas autorizadas, incidentes reales, modelos de negocio y experiencias de los supervisores nacionales.
Esa información puede influir en futuras modificaciones legislativas.
Por tanto, 2027 puede convertirse simultáneamente en un año de mayor supervisión y en el comienzo de la siguiente evolución regulatoria de MiCA.
La innovación digital será otra prioridad europea
El trabajo sobre criptoactivos tampoco se desarrollará de manera aislada.
ESMA anunció recientemente que desde 2027 tendrá una nueva prioridad estratégica de supervisión centrada en innovación digital, cuyo foco inicial estará en la utilización de inteligencia artificial y tokenización por parte de entidades supervisadas.
Esta prioridad funcionará junto al trabajo sobre ciberseguridad y resiliencia operativa.
El resultado es una agenda en la que MiCA, DORA, inteligencia artificial y tokenización empiezan a formar parte de una misma estrategia de supervisión de la transformación tecnológica de los mercados financieros europeos.
CoinWatcher: 2027 será el año en que MiCA tenga que demostrar cómo funciona en la práctica
MiCA ya superó buena parte de su primera gran prueba: construir un marco regulatorio común para un mercado europeo que anteriormente funcionaba bajo reglas nacionales muy diferentes.
La siguiente prueba puede ser más complicada.
Europa necesita conseguir que esas reglas se apliquen de manera suficientemente coherente en todos los Estados miembros y que las empresas autorizadas no utilicen diferencias nacionales, estructuras de externalización o excepciones como la solicitud inversa para reducir las obligaciones que pretende establecer el reglamento.
Por eso el cambio anunciado por Verena Ross resulta importante. ESMA está desplazando gradualmente su atención desde la elaboración normativa hacia la supervisión, los datos y la convergencia entre autoridades nacionales.
Durante 2027 habrá que observar especialmente la resiliencia de los CASP, la externalización de funciones críticas, la solicitud inversa, la clasificación de activos y el desarrollo de MIDAS como herramienta de vigilancia del mercado.
Al mismo tiempo, la revisión prevista de MiCA permitirá utilizar la experiencia acumulada para evaluar posibles cambios futuros.
La gran pregunta ya no será únicamente qué exige MiCA sobre el papel.
Será si Europa consigue que esas mismas reglas funcionen de manera consistente cuando cientos de empresas, diferentes supervisores nacionales y un mercado cripto global tengan que aplicarlas simultáneamente.